第 6 章 移动端布局和前端实现边界
6.1 安全区、底栏和不同屏幕
图解:同一阅读页,在两种宽度下怎样变化
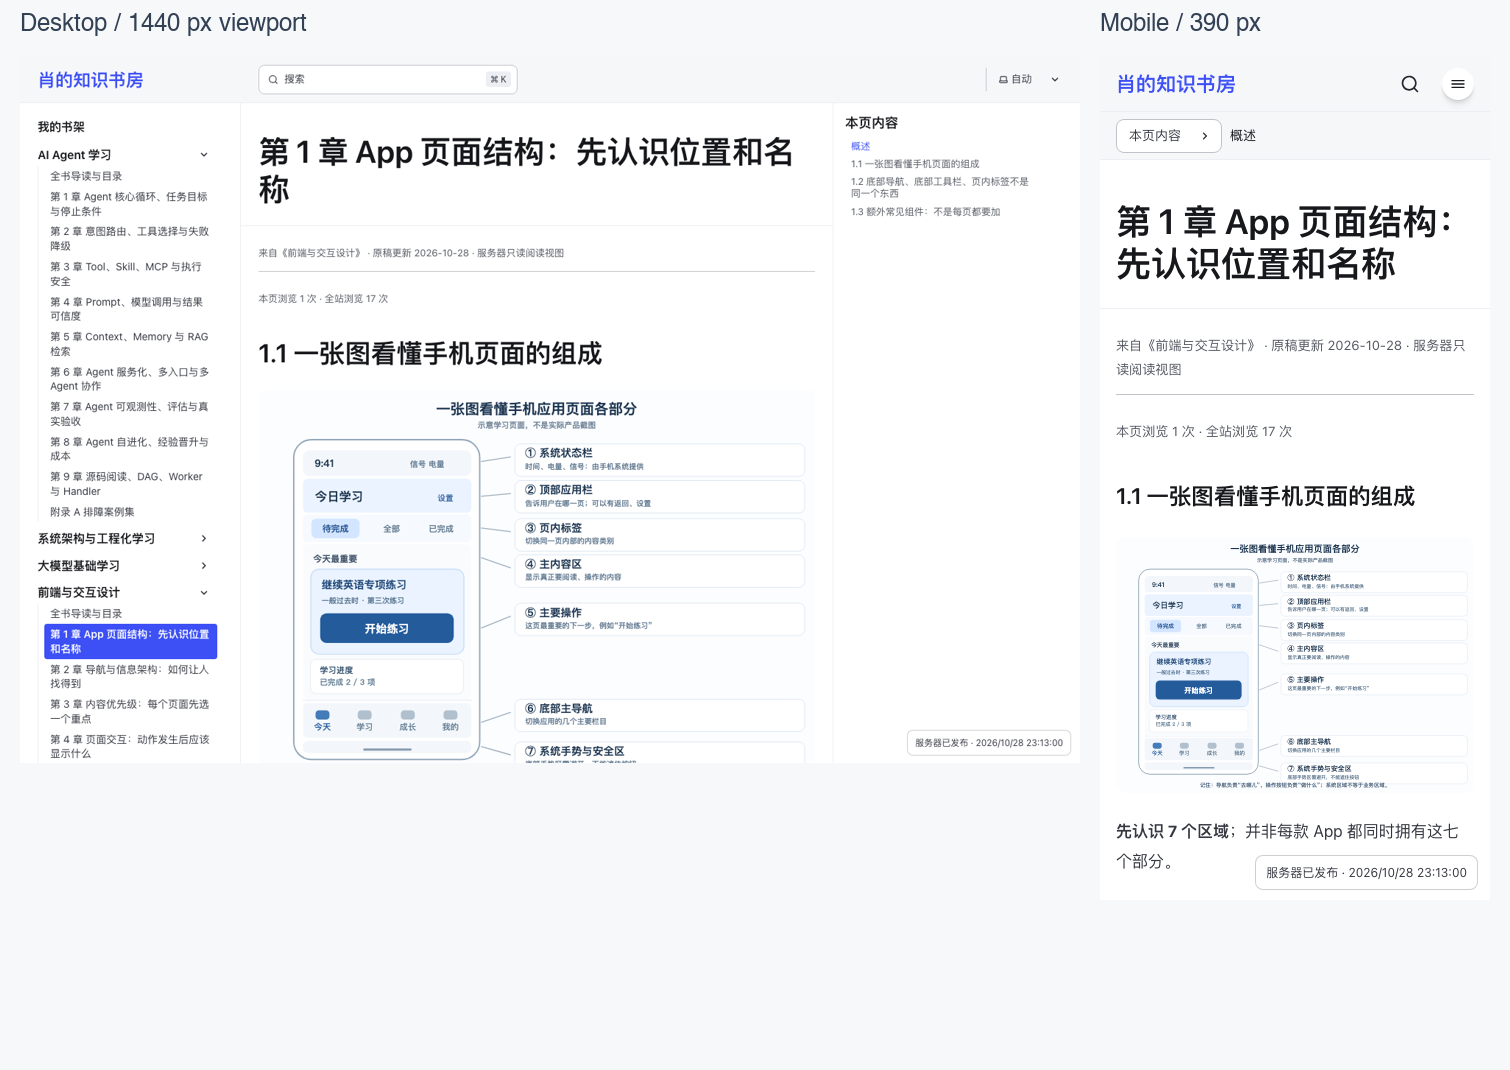
读图: 同一版本分别以桌面和 390px 视口截图:桌面侧栏在小屏变为菜单入口,正文改为单列。这里是浏览器视口对照,不是实际 iPhone 或软键盘验收。
来源:本次知识书房真实浏览器截图对照;两幅画面等比缩放拼接。2026-10-28 核对。
手机顶部可能有刘海/灵动岛,底部有系统手势区或虚拟按键;图片和背景可以延伸到边缘,但可点击按钮和重要文字要避开系统遮挡。适配时注意系统安全区域,而不是所有手机写死一个底部高度。
移动端优先单列阅读,信息过宽允许合理换行;平板和桌面可改侧栏/多栏。页面高度涉及浏览器地址栏变化时,应知道 dvh 与传统 vh 的区别,避免按钮被挤到看不见。旧规范的“低于 768px 一定单列”是方便实施的起点,不是所有设备的绝对定律。
**响应式要测内容是否能读,不只看没有横向滚动。**一次今日任务在 390px 视口反而只给标题约 48px,比 320px 更挤,因为较大断点让“总结”按钮展开全称;另一次聊天改 PC 布局后,手机顶栏和输入框必须来回滚才能看到。需要跨断点实测任务标题、输入框可达性、软键盘和固定底栏,不把 overflow 合格当体验合格。
手机答题页被压到约 130px 的案例见附录 A.6.1。
6.2 页面状态不只是 CSS
前端受控组件以状态为准,直接改页面 DOM 不一定能保住结果。页内弹层、任务详情、路由返回各有生命周期。
实际项目的 workbench/src/components/AppLayout.tsx 已经有桌面侧栏与手机底部主导航的不同呈现;未来看页面结构,可以先从布局组件读,再找具体业务模块。但该代码存在不代表每个页面的视觉和功能今天都验收通过。
**AI 列表排版错,先留四份证据再动 Prompt。**旧学习页面编号列表混乱,需要同时对照模型原始文本、SSE 分块、拼接后的 Markdown 与 DOM;只测“全部内容在一行”的格式化函数会漏掉流式换行和中途刷新。若 390px 测成 desktop、1440px 反被判 mobile,还要先核对真实 viewport、matchMedia 与 Hook 状态,不能直接按错误探针去改 CSS。
插件描述、任务包可见性和终端跳顶的案例见附录 A.6.2 至 A.6.4。
6.3 交付前先验收用户路径
先用手机打开,检查“能看见目标 → 能点开始 → 能看到处理中 → 成功有下一步 → 失败能恢复”。重点核对窄屏文本、底部导航遮挡、弹窗关闭、键盘弹出、空/错状态和真正的数据结果。
对 PWA、微信内置浏览器、iOS Safari、Android Chrome 不能默认所有安装、支付、新窗口行为相同;历史跨页与安装问题见前端工程实践。
**截图整洁却不代表测到了任务列表。**一次日历截图看似无错,但本该显示的“旧日期三条任务、新日期一条任务”压根没加载,测试只拍到了空态。E2E 应先断言 Mock/真实 API、特定任务 ID/数量、选中日期确实存在,再截图检查布局;Mock 拦截注册顺序也要测。
浮层验收要走完鼠标路径(待学习)
从实际入口点击,鼠标移动到浮层,再点采纳或关闭。依次断言点击事件到达、浮层保持和回调生效。一次快捷键采纳成功,点击状态圆点后建议列表却留不住,说明两条路径要分别验。原生自动化还要确认系统事件真的分发到了入口,避免把测试环境的问题当成产品故障。
如果原生测试会抢日常桌面焦点,可以把被测 App、合成编辑器和执行器一起放进独立测试桌面,关掉共享剪贴板后核对目标文本、事件与历史。虚拟机隔离是待验证方案,真实 App 版本和授权仍要分别核对。
6.4 前端模块分层与渐进式类型拆分
旧项目按 App(路由和页面外壳)→ Features(业务模块)→ Shared(HTTP 客户端、通用组件、主题) 来安排依赖。共享层不能反过来依赖某个业务 Feature;通用 Hook 私自调用具体业务 API,就已经不是真正通用了。Features 之间也可能出现循环依赖,需明确公开接口与依赖方向。
我的真实改动记录:曾把一个约 941 行的类型文件按业务域拆分,保留 index.ts 汇总导出,使旧的 import '@/types' 暂时不用全部修改。重点是内部结构渐进改,外部契约先不变。旧记录还在问 export * 是否会影响打包优化,以及跨 Feature 引用该不该强制限制;没做验证前不把它们写成定论。
大规模路径改名要查动态入口和测试 Mock。 只用文本替换 from '...' 可能漏掉 import('...')、React lazy()、Vitest 的 vi.mock('...');遗漏 Mock 路径会让测试调用真实实现或误以为接口已隔离。先列出所有实际 import 形式,再结合搜索、类型/构建检查和聚焦测试验证;不要把一条 sed 替换当作完整迁移。
**重构“没有改变 CSS 内容”与“所有页面正常”是两种证明。**旧智学伴将约 5707 行 CSS 分成 19 份,按 manifest 顺序拼回后逐字节与基线一致;这有助于限定改动风险,却仍需真实构建与手机/桌面验收,特别是导入顺序、条件类和动态断点状态。
6.5 PWA 安装和支付:手机平台之间有差异
旧生图平台记录里,PWA 安装提示涉及浏览器事件时机;安装事件有可能在 React 页面组件挂载之前就出现,故需要尽早处理相关能力检测。iOS、Android、桌面与微信内置浏览器不能假设都有同样的安装入口或跳转能力。
真实失败:在部分手机浏览器/PWA 环境中,window.open 弹出充值页被拦截,用户点击后没有结果。改进要考虑当前浏览器支持、明确的回退方式和服务端订单确认,不能把“打开窗口”或 Toast 当作支付成功。
奖励也一样:前端 localStorage 只能减少重复提示;真正的积分幂等、唯一流水与防刷必须由服务端保证。旧项目的流程不自动等于今天所有平台仍支持的行为。
**iPhone 下载失败,服务器却没有收到真正的下载请求。**当时按钮先 await 取得 ticket,随后在异步回调里动态创建 <a> 并 .click(),桌面正常,iOS Safari 可能因失去真实用户操作激活而拦截。定位时查按钮→ticket→实际网络下载请求→服务端返回→手机文件系统,必要时给用户显式可点击的真实保存链接。后端 MP4/Range 200 不等于手机已经下载。
PWA 安装入口的差异见附录 A.6.5。
6.6 跨页状态:临时文字适合放哪里
“从模板页带一段长 Prompt 回首页继续使用”,当时倾向在同源、同标签页里用 sessionStorage 暂存,而不是把很长的内容直接塞到 URL 查询参数;使用后及时清理,避免下次误填。
但 sessionStorage 不是私密保险箱,也不能跨所有标签页、设备或域名同步。敏感数据、长期持久化需要另行设计。先问多久有效、属于谁、页面刷新还要不要存在。
6.7 请求拦截、维护模式与恢复
请求拦截器用于统一注入必要的身份信息和分类处理错误,减少每个页面手写相同代码;客户端 Token 不等于服务端已经授权访问对象。
旧应用曾采用10 秒内连续 5 次失败才触发维护模式、每 5 秒检查一次健康接口并在恢复后重新确认登录态,避免单次 503 让全站弹窗。它们是当时项目参数,不是通用标准。页面恢复不能倒计时盲跳,否则容易进入“进主页 → 又报错 → 重新维护”的循环。断网、登录失效和服务维护应有不同文案与操作。
另外,Hydration(水合)是客户端框架给服务端生成的 HTML 接上组件逻辑和交互,不等于“内存变 JSON”。浏览器的跨域预检(CORS/OPTIONS)也不能代替服务端鉴权,不要把旧文“能挡跨域写攻击”当成完整的安全保证。
401、503、断网不能共用一个自动弹窗/重试规则。 游客误入需登录接口、已登录 Token 过期和无权访问是三种问题。若支持刷新凭据,多个并发请求应避免各自重复刷新;刷新本身要有限次重试且不进入无限拦截循环。服务维护需要根据真实健康状态展示,不是只因一条 503 就倒计时跳转。前端完成刷新后,服务端仍须独立验证身份与资源权限。
**读取失败不要先清掉最后一次可靠数据。**个人工作台后来考虑 last-good 快照:成功解析后更新,断网时仍可展示旧列表,但明确标为 stale 和时间,不允许旧快照覆盖正在编辑的内容。要验首次打开没有旧数据、部分损坏、恢复网络和跨日期读取四种情形。该机制当时仅是分批实现与候选测试,不能冒充现已全部上线。
6.8 前端代码包公开路由,不代表越权漏洞
在我旧的图片服务安全审查里,浏览器能看到前端脚本中的 API 路由很正常。风险关键是后端是否正确校验当前用户、对象归属、限流和敏感操作,而不是“别人看到了 API URL”。
健康检查/公告等可公开少量信息,用户、后台、充值等敏感接口需要服务端权限边界;密钥不能打进前端包。内容安全策略、引用来源、禁止类型嗅探、页面嵌入等响应头能收窄浏览器攻击面,但仅补响应头不等于业务已安全。旧安全复盘还关注验证码重放、账户枚举和暴力尝试,应在授权环境核实,不凭扫描结论认定存在漏洞。
6.9 构建与部署也会影响用户体验
旧 Vite 构建曾在清理输出目录时遇到文件不可变属性/权限问题,另有部署脚本执行权限缺失。遇到页面突然打不开,应先只读核对构建日志、产物完整性、文件属性、启动状态与浏览器真实表现,再决定需要什么有权限的修复,而不是先重装依赖或修改生产文件权限。
SPA 白屏的案例见附录 A.6.6。
6.10 AI 浏览器先复现,再回到页面验收
2026-10 的 Ego Lite 使用记录里,一条可复用路径是:在独立任务空间打开已登录的测试后台 → 复现 → 修改 → 回到同一用户路径核对结果。登录态、网页结构读取和页面操作是浏览器能力;知识库检索、代码修改与任务流转分别需要对应工具。不能因为 DOM 点击成功,就判业务或视觉通过。工具和版本以当时记录为准,当前安装与权限需另验。
浏览器工作流历史原文;通用分工见AI 工作流。